La sicurezza informatica negli enti pubblici non può limitarsi alla formazione del solo personale dipendente.
Deve coinvolgere anche collaboratori, consulenti, professionisti esterni, fornitori e tutti coloro che, a diverso titolo, accedono ai sistemi informatici, alle piattaforme digitali e alle informazioni dell’Ente.
Perché è così importante?
Perché il rischio informatico non fa distinzione tra dipendenti e collaboratori.
Chiunque abbia accesso, anche limitato, alle risorse digitali dell’Ente può rappresentare un potenziale punto di vulnerabilità.
Un’e-mail fraudolenta aperta per errore, una password condivisa, un link malevolo, la gestione non corretta di informazioni riservate o l’utilizzo improprio di un dispositivo possono essere sufficienti a compromettere la sicurezza dei dati e la continuità dei servizi pubblici.
La formazione in Cyber Security, quindi, non deve essere considerata esclusivamente un obbligo normativo o un semplice adempimento amministrativo, ma soprattutto uno strumento concreto di prevenzione e mitigazione del rischio, finalizzato a ridurre la probabilità che comportamenti involontariamente errati, disattenzioni o scarsa consapevolezza si trasformino in incidenti informatici.
🔐 Per questo motivo, la formazione deve essere:
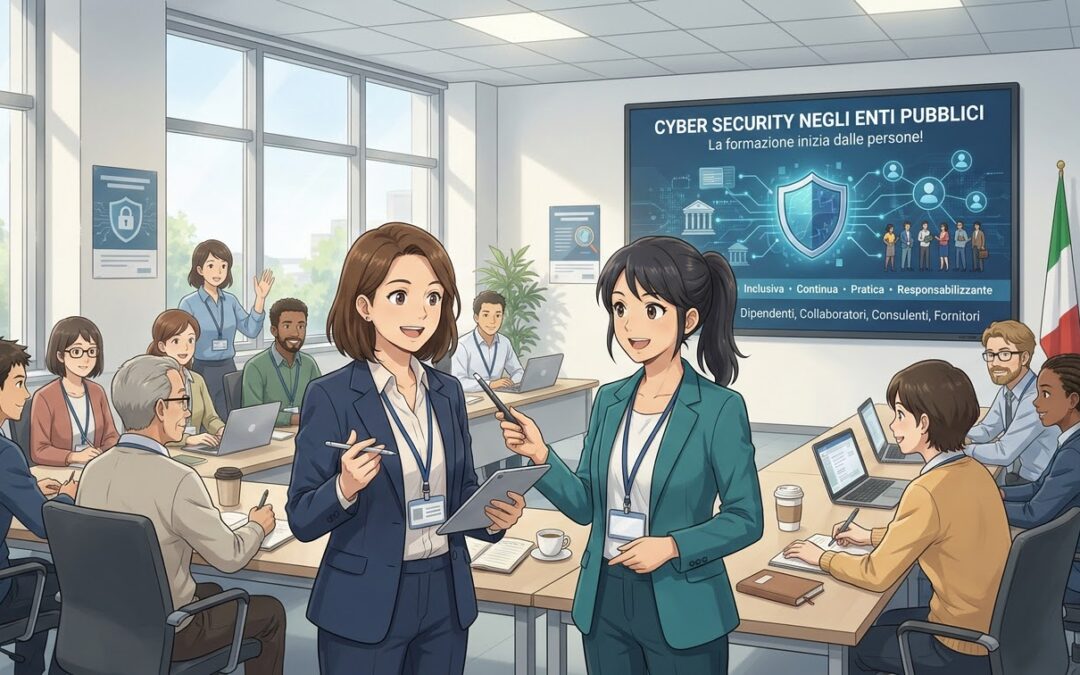
- Inclusiva: rivolta a dipendenti, collaboratori, consulenti e soggetti esterni che operano sui sistemi dell’Ente.
- Continua: non un corso occasionale, ma un percorso periodico di aggiornamento e sensibilizzazione.
- Pratica: basata su esempi concreti di phishing, furto di credenziali, truffe digitali, gestione delle password e protezione dei dati.
- Responsabilizzante: ogni persona deve conoscere i rischi, riconoscere le minacce e sapere come comportarsi in caso di sospetto incidente.
- La trasformazione digitale della Pubblica Amministrazione richiede competenze, consapevolezza e responsabilità condivise.
La sicurezza informatica non è soltanto una questione tecnica, né una responsabilità esclusiva dell’ufficio IT: è un tema organizzativo che riguarda tutte le persone che, a qualsiasi titolo, operano per conto dell’Ente e utilizzano le sue risorse digitali.
Non basta proteggere le infrastrutture tecnologiche: occorre proteggere anche l’anello umano della sicurezza.
Perché un Ente pubblico più consapevole è un Ente più resiliente, capace di prevenire gli incidenti, tutelare i dati personali e garantire la continuità dei servizi ai cittadini.
La Cyber Security inizia dalle persone.
E la formazione è uno dei primi strumenti per costruirla.
Data pubblicazione : 20/11/2026